

Architektur-Check für eine sichere IT
IT-Sicherheit beginnt nicht erst bei Firewalls oder Penetrationstests. Auch die Architektur Ihrer Anwendungen und Systeme entscheidet darüber, wie gut Ihre Organisation vor Sicherheitsrisiken geschützt ist.
Doch wo liegen mögliche Schwachstellen? Welche Sicherheitsmaßnahmen sind sinnvoll? Und wie lassen sich Sicherheit, Kosten und Benutzerfreundlichkeit miteinander vereinbaren?
Mit unserem Architektur-Check analysieren wir Ihre bestehende IT-Landschaft, bewerten individuelle Risiken und entwickeln konkrete Handlungsempfehlungen – technologieunabhängig und mit Blick auf das Machbare.

Warum es bei der Security so oft hakt
Während parallel zur Digitalisierung die Drohkulisse in puncto IT-Sicherheit anwächst, kommen die IT-Abteilungen hier oft nicht weiter. Dabei würden sie die nötigen Maßnahmen lieber heute als morgen umsetzen. Woran aber hakt es? Häufig erleben wir hier drei Gründe:
Was bringt Ihnen der Architektur-Check?
Nach dem Architektur-Check wissen Sie, wie Ihre IT-Architektur in puncto Sicherheit aufgestellt ist und wo Verbesserungsbedarf besteht.
- Transparenz gewinnen: Sie kennen bestehende Sicherheitsmaßnahmen und mögliche Schwachstellen.
- Risiken einschätzen: Sie können Sicherheitsrisiken und mögliche Auswirkungen auf Ihre Organisation besser bewerten.
- Prioritäten setzen: Sie wissen, welche Maßnahmen sinnvoll und wirtschaftlich vertretbar sind.
- Benutzerfreundlichkeit berücksichtigen: Sie beziehen die Akzeptanz Ihrer Anwender in Sicherheitsentscheidungen ein.
- Konkret handeln: Sie erhalten Empfehlungen für die nächsten Schritte und auf Wunsch Unterstützung bei der Umsetzung.
So läuft der Architektur-Check ab
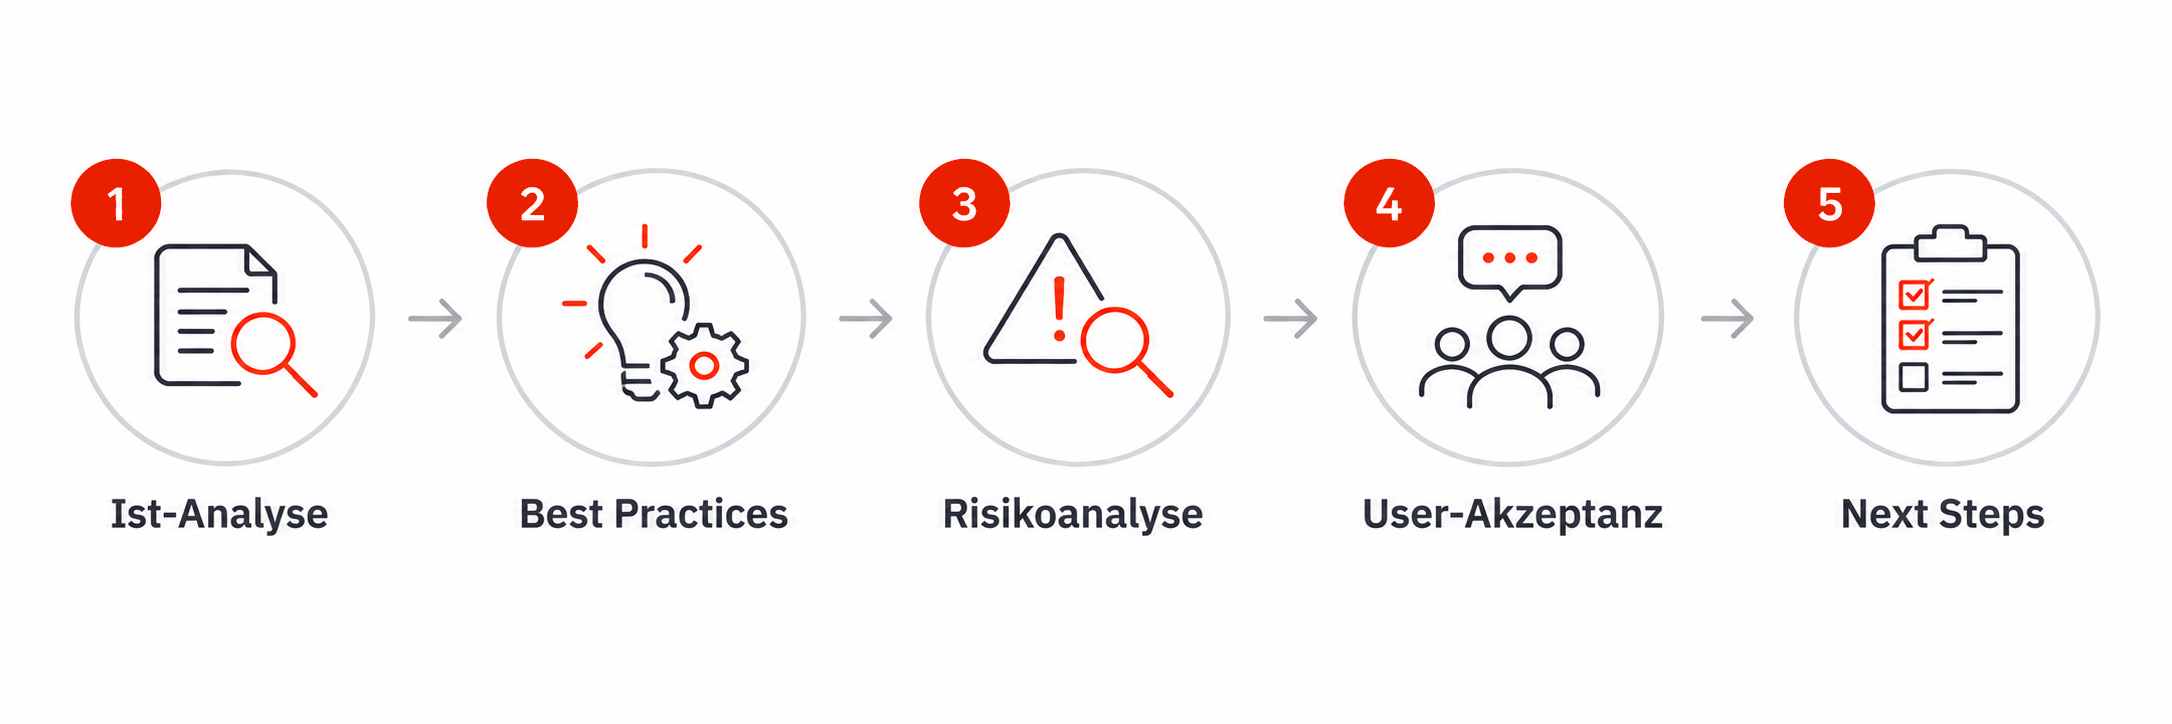
Von der Bestandsaufnahme bis zu konkreten Handlungsempfehlungen: In fünf Schritten betrachten wir Ihre IT-Architektur, bewerten Sicherheitsrisiken und entwickeln Maßnahmen, die zu Ihren Anforderungen und Möglichkeiten passen.
Organisatorisches
- Dauer: Von einer Woche bis drei Monaten
- Kosten: Wir machen Ihnen ein individuelles Angebot
- Wer führt den Check durch? Je nach Thema binden wir Fachleute aus verschiedenen Bereichen ein.
- Was brauchen wir von Ihnen? Im Kick-off-Termin klären wir, was wir von Ihnen benötigen.
Wissen Sie, wo Ihre IT-Architektur angreifbar ist?
Lassen Sie uns gemeinsam herausfinden, wo Sicherheitsrisiken bestehen und welche Maßnahmen wirklich sinnvoll sind. Wir besprechen mit Ihnen, wie ein Architektur-Check für Ihre IT-Landschaft aussehen kann.
Aktuelle Angebote


